Instalacja na Proxmox
apt update && apt install chrony -ytimedatectl set-timezone Europe/Warsaw
systemctl restart chronyTest
chronyc tracking
chronyc sources -v
Na LXC samba instalacja NTP
apt update && apt install -y chronySkonfiguruj plik chrony.conf
nano /etc/chrony/chrony.confwyczyść domyślne serwery zewnętrzne i wklej poniższą konfigurację dostosowaną do Twojej sieci
# Czas jest brany z zegara lokalnego (hosta Proxmox)
local stratum 3 orphan

# Ścieżka do gniazda Samba ntp_signd
ntpsigndsocket /var/lib/samba/ntp_signd

# Zezwól na zapytania z podsieci LAN
allow 192.168.10.0/24
nano /etc/default/chronyZmień linijkę DAEMON_OPTS na:
DAEMON_OPTS="-x"Wyłącz warunek ConditionCapability w systemd
systemctl edit chronywklej
[Unit]
ConditionCapability=
Ustaw uprawnienia dla katalogu gniazda Samby i uruchom ponowie chrony
chown -R root:_chrony /var/lib/samba/ntp_signd
chmod 750 /var/lib/samba/ntp_signd
systemctl restart chrony
Dodaj ntp do konfiguracji Samba
nano /etc/samba/smb.confw sekcji [global]
#NTP
ntp signd socket directory = /var/lib/samba/ntp_signd
Restart samba
systemctl daemon-reload
systemctl restart chrony
systemctl restart samba-ad-dc
Sprawdzenie
ls -ld /var/lib/samba/ntp_signd
root@dc:/mnt# ls -ld /var/lib/samba/ntp_signd
drwxr-x--- 2 root _chrony 3 Oct 9 08:27 /var/lib/samba/ntp_signd
Test
systemctl status chrony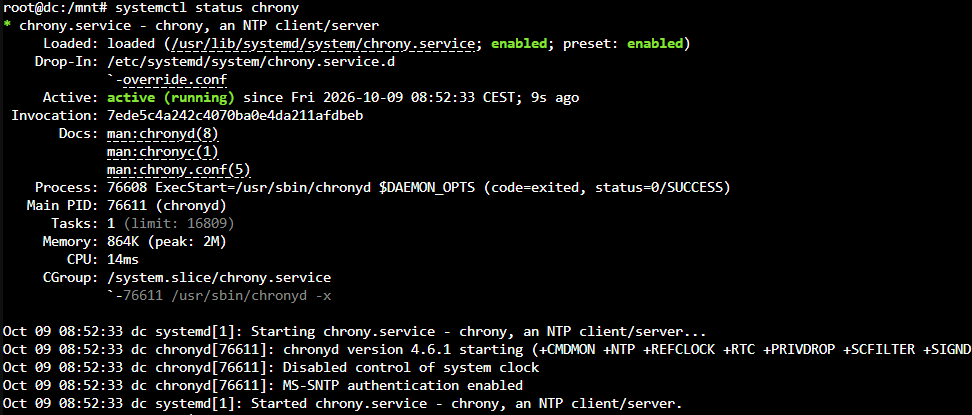
ss -ulpn | grep 123UNCONN 0 0 0.0.0.0:123 0.0.0.0:* users:(("chronyd",pid=76611,fd=7))
Na windows
net stop w32time
w32tm /unregister
w32tm /register
net start w32time
w32tm /resync /force
w32tm /resync /nowait
w32tm /query /status
Wersja NTPsec - nie działa
apt update
apt install ntpsec -y
Uprawnienia samba
# Tworzymy folder, jeśli go nie ma (zazwyczaj jest tworzony przy provisioningu)
mkdir -p /var/lib/samba/ntp_signd

# Ustawiamy właściciela - grupa musi być samba-ad-dc
chown root:ntpsec /var/lib/samba/ntp_signd
chmod 750 /var/lib/samba/ntp_signd
usermod -aG ntpsec root

systemctl restart ntpsec
systemctl restart samba-ad-dc

ls -F /var/lib/samba/ntp_signd/
Konfiguracja
nano /etc/ntpsec/ntp.confusunąć konfigurację i wkleić
# /etc/ntpsec/ntp.conf
driftfile /var/lib/ntp/ntp.drift

# Ścieżka do socketu dla Samby AD
ntpsigndsocket /var/lib/samba/ntp_signd/

# Serwery czasu (pula Polska)
pool pl.pool.ntp.org iburst

# Domyślne ograniczenia (mssntp pozwala na obsługę Windows AD)
restrict default kod nomodify notrap nopeer mssntp
restrict 127.0.0.1
restrict ::1

# Pozwól komputerom z Twojej sieci LAN (klasa) na pobieranie czasu
restrict 192.168.10.0 mask 255.255.255.0 nomodify notrap
Modyfikacja SMB
nano /etc/samba/smb.confdodać w global
ntp signd socket directory = /var/lib/samba/ntp_signdRestart
systemctl restart ntpsec
systemctl restart samba-ad-dc
Test
ntpq -p
ls -F /var/lib/samba/ntp_signd/
Na windows
net stop w32time
w32tm /unregister
w32tm /register
net start w32time
w32tm /resync /force
w32tm /resync /nowait
w32tm /query /status