Instalacja pakietów
apt update
apt install acl attr samba smbclient samba-dsdb-modules samba-vfs-modules krb5-config krb5-user winbind libnss-winbind libpam-winbind -y
Default Kerberos version 5 realm: LO.LAN
Kerberos servers for your realm: dc.lo.lan
Administrative server for your Kerberos realm: dc.lo.lan
Sprawdzenie danych przed promocją domeny
nano /etc/hosts127.0.0.1 localhost
192.168.10.201 dc.lo.lan dc
# The following lines are desirable for IPv6 capable hosts
::1 localhost ip6-localhost ip6-loopback
ff02::1 ip6-allnodes
ff02::2 ip6-allrouters
nano /etc/hostnamedc
Resolved
systemctl stop systemd-resolved
systemctl disable systemd-resolved
rm -f /etc/resolv.conf
echo "nameserver 8.8.8.8" > /etc/resolv.conf
Promocja domeny
mv /etc/samba/smb.conf /etc/samba/smb.conf.origsamba-tool domain provision --server-role=dc --use-rfc2307 --dns-backend=SAMBA_INTERNAL --realm=LO.LAN --domain=LOlub
samba-tool domain provision --use-rfc2307 --interactiveRealm [LO.LAN]:
Domain [LO]:
Server Role (dc, member, standalone) [dc]:
DNS backend (SAMBA_INTERNAL, BIND9_FLATFILE, BIND9_DLZ, NONE) [SAMBA_INTERNAL]:
DNS forwarder IP address (write 'none' to disable forwarding) [100.100.100.100]: 8.8.8.8
Administrator password:
Retype password:
hasło Administratora
samba-tool user setpassword AdministratorWyłączenie i usunięcie blokującego pośrednika DNS:
systemctl stop systemd-resolved
systemctl disable systemd-resolved
chattr -i /etc/resolv.conf 2>/dev/null
rm -f /etc/resolv.conf
Resolv
nano /etc/resolv.confdomain lo.lan
search lo.lan
nameserver 192.168.10.201chattr +i /etc/resolv.confCzyszczenie domyślnej konfiguracji serwera plików:
systemctl stop smbd nmbd winbind
systemctl disable smbd nmbd winbind
systemctl unmask samba-ad-dc
systemctl start samba-ad-dc
systemctl enable samba-ad-dc
Kerberos
cp /var/lib/samba/private/krb5.conf /etc/krb5.conf
nano /etc/krb5.conf
[libdefaults]
default_realm = LO.LAN
dns_lookup_realm = false
dns_lookup_kdc = true
[realms]
LO.LAN = {
default_domain = lo.lan
}
[domain_realm]
dc = LO.LAN
kinit administratorklistSprawdzenie
smbclient -L localhost -U% smbclient -L localhost -Nhost -t SRV _ldap._tcp.lo.lanhost -t SRV _kerberos._udp.lo.lanhost -t A dc.lo.lanWyłączenie resrtykcji haseł
samba-tool domain passwordsettings set --complexity=off --min-pwd-length=0 --max-pwd-age=999 --history-length=0
Katalogi domowe
mkdir -p /home/LO
chmod 770 /home/LO
chown root:"Domain Users" /home/LO
Zmiany w smb.conf
nano /etc/samba/smb.conf[global]
# Podstawowe ustawienia domeny
netbios name = dc
workgroup = LO
realm = LO.LAN
server role = active directory domain controller
# DNS i Sieć
dns forwarder = 8.8.8.8
idmap_ldb:use rfc2307 = yes
# Logowanie i Shell
template shell = /bin/bash
winbind enum groups = Yes
winbind enum users = Yes
winbind use default domain = Yes
# Optymalizacja i Wyłączenie zbędnych usług
load printers = No
printing = bsd
printcap name = /dev/null
disable spoolss = Yes
# Obsługa plików i uprawnień (ACL)
vfs objects = acl_xattr
map acl inherit = Yes
store dos attributes = Yes
# inherit owner = windows and unix # Zmień na Yes jeśli chcesz prościej
inherit permissions = Yes
# Bezpieczeństwo protokołów
server min protocol = SMB2_10
client ipc min protocol = SMB2_10
[sysvol]
path = /var/lib/samba/sysvol
read only = No
[netlogon]
# Standardowa ścieżka to /var/lib/samba/sysvol/lo.lan/scripts
# ale jeśli masz tam skrypty, upewnij się że ścieżka istnieje
path = /var/lib/samba/sysvol/lo.lan/scripts
read only = No
[homes$]
comment = Widok ogólny dla Admina
path = /home/LO
read only = No
# Poprawka: cudzysłów powinien obejmować całą nazwę grupy
valid users = "@LO\Domain Admins"
browseable = Yes
[home]
comment = Folder domowy usera
path = /home/LO/%U
read only = No
browseable = No
create mask = 0700
directory mask = 0700
inherit acls = Yes
inherit owner = Yes
csc policy = documentsRestart
systemctl restart samba-ad-dc
# Nadajemy uprawnienia dla grupy "Domain Users", aby mogli wchodzić do katalogu głównego
chown root:"Domain Users" /home/LO
chmod 775 /home/LO
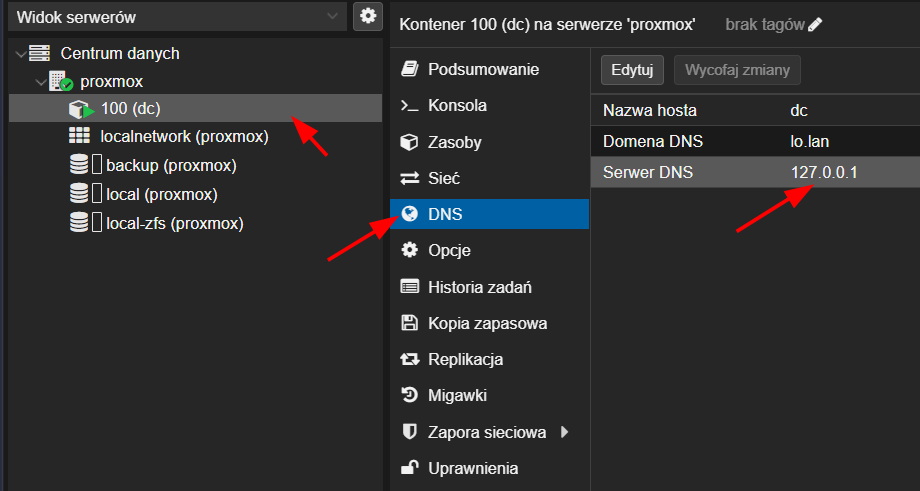
ZMIANA DNS
W panelu proxmox